
Rigore della valutazione
Criteri, periodo di verifica, popolazioni, selezione dei campioni e limiti documentati.
ATLANT SECURITY / RAPPORTO DI AUDIT DI ESEMPIO
Consulti otto pagine di un audit fittizio Microsoft 365. Richieda via email il PDF di 30 pagine per esaminare evidenze, rilievi e interventi prioritari.
Un audit di sicurezza Microsoft 365 di 30 pagine per la fittizia Meridian Advisory Group AG. Scopra come procedure, record campionati ed evidenze operative diventano rilievi su cui la Sua direzione può intervenire.
30 pagine · PDF ricercabile · A cura di Atlant Security
Organizzazione e valutazione fittizie; non è un lavoro svolto per un cliente.
UN RAPPORTO CHE PUÒ INTERROGARE
Legga la popolazione e la selezione del campione. Esamini le procedure e i record anonimizzati. Segua ogni risultato dalla condizione osservata all’azione raccomandata e alle evidenze necessarie per la chiusura.
Tutte le organizzazioni, i registri e i risultati riportati in questo rapporto sono inventati a scopo illustrativo. Il rapporto dimostra una tecnica di reporting e non rappresenta un incarico cliente completato, una certificazione o un giudizio di revisione legale.
ALL’INTERNO DELLA VALUTAZIONE
Scorra alcune pagine, quindi richieda
il rapporto completo qui sotto.
Un audit originale di Microsoft 365, esplicitamente fittizio. Tutte le organizzazioni, le procedure e le registrazioni sono illustrative.
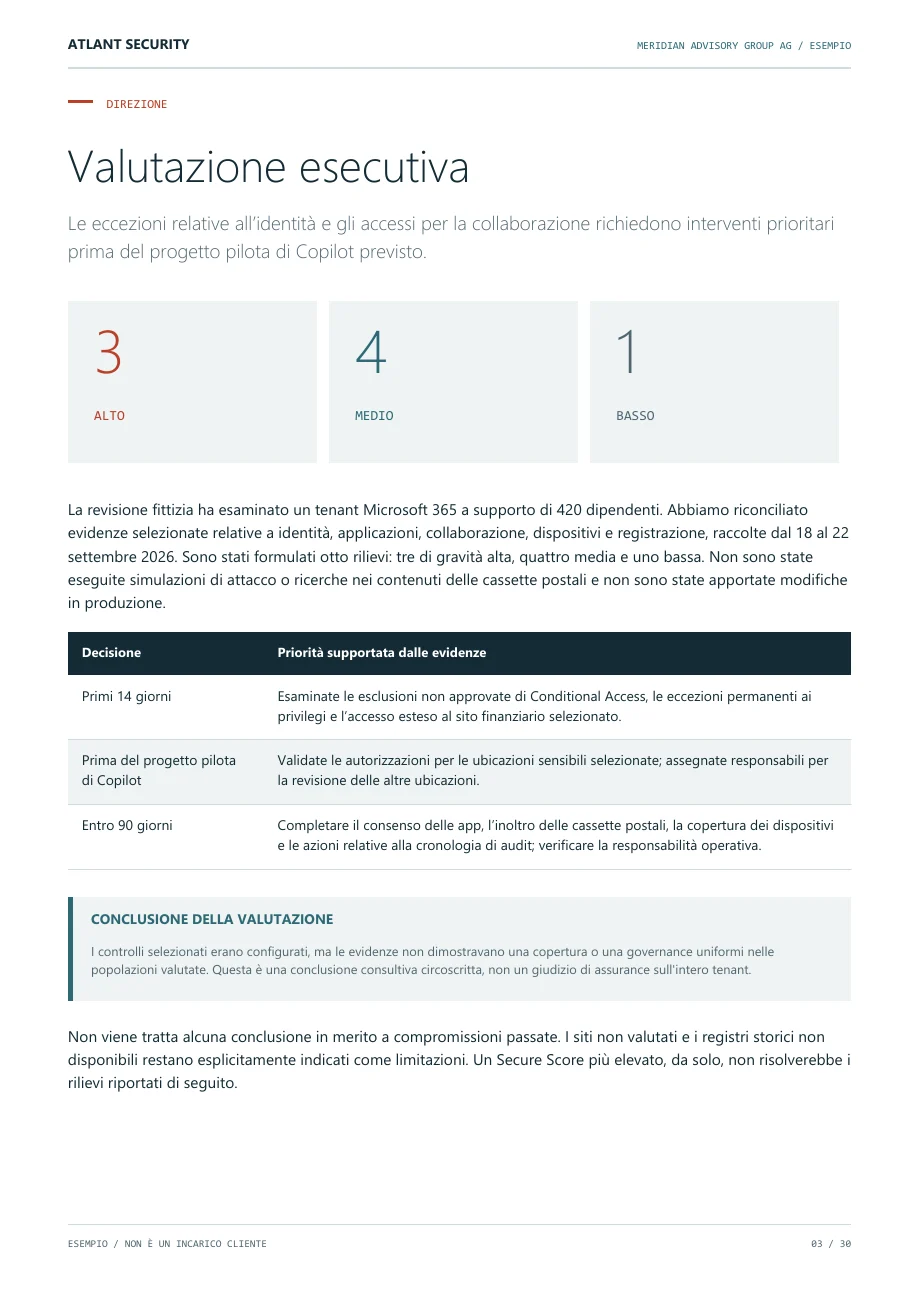
Otto rilievi: tre di gravità alta, quattro media e uno bassa. Le priorità gestionali collegano le eccezioni di identità, la collaborazione su dati sensibili e le evidenze operative.
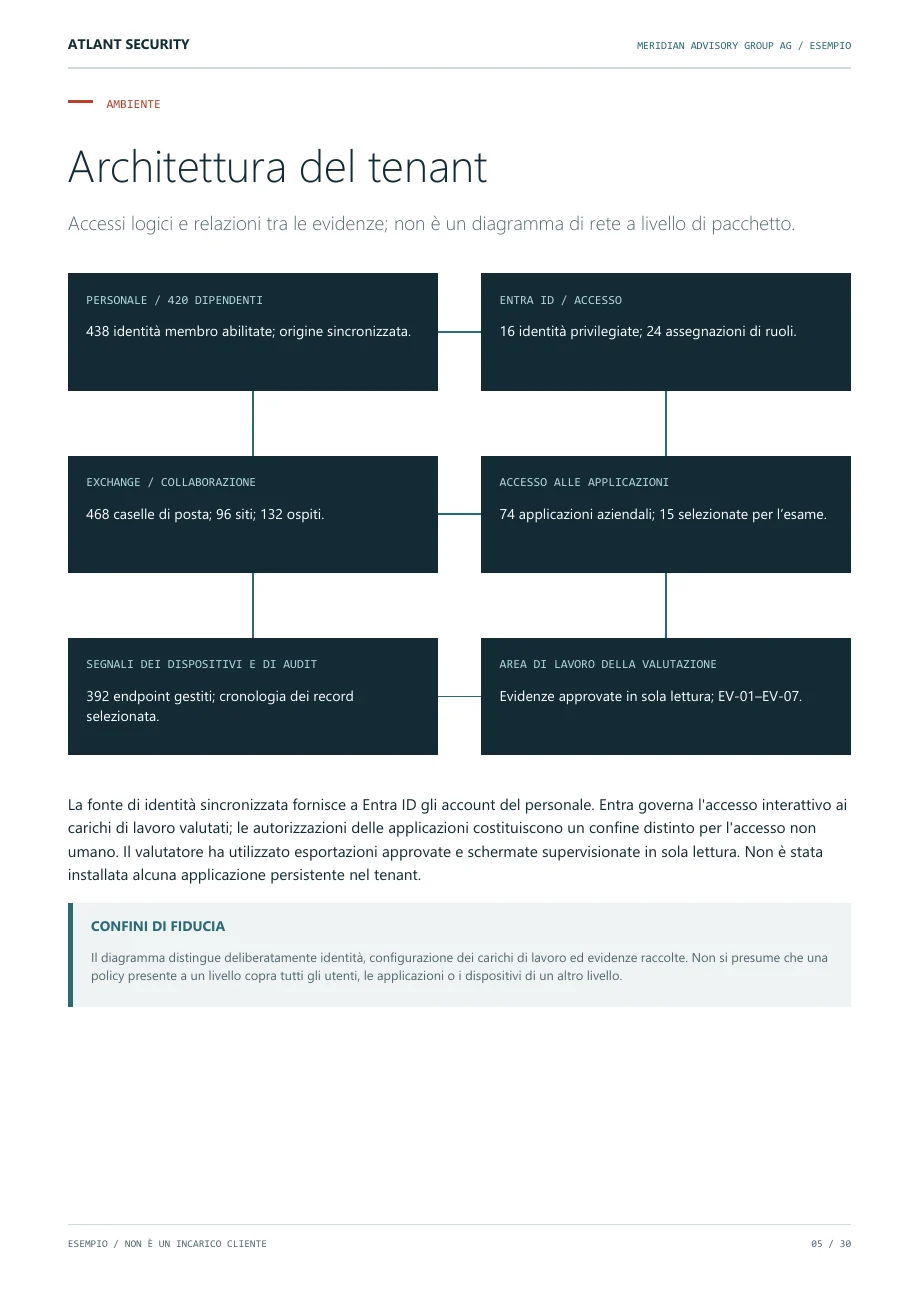
Relazioni logiche tra le identità del personale, l’accesso a Entra, la posta e la collaborazione, le applicazioni, i dispositivi e l’area di lavoro della valutazione.
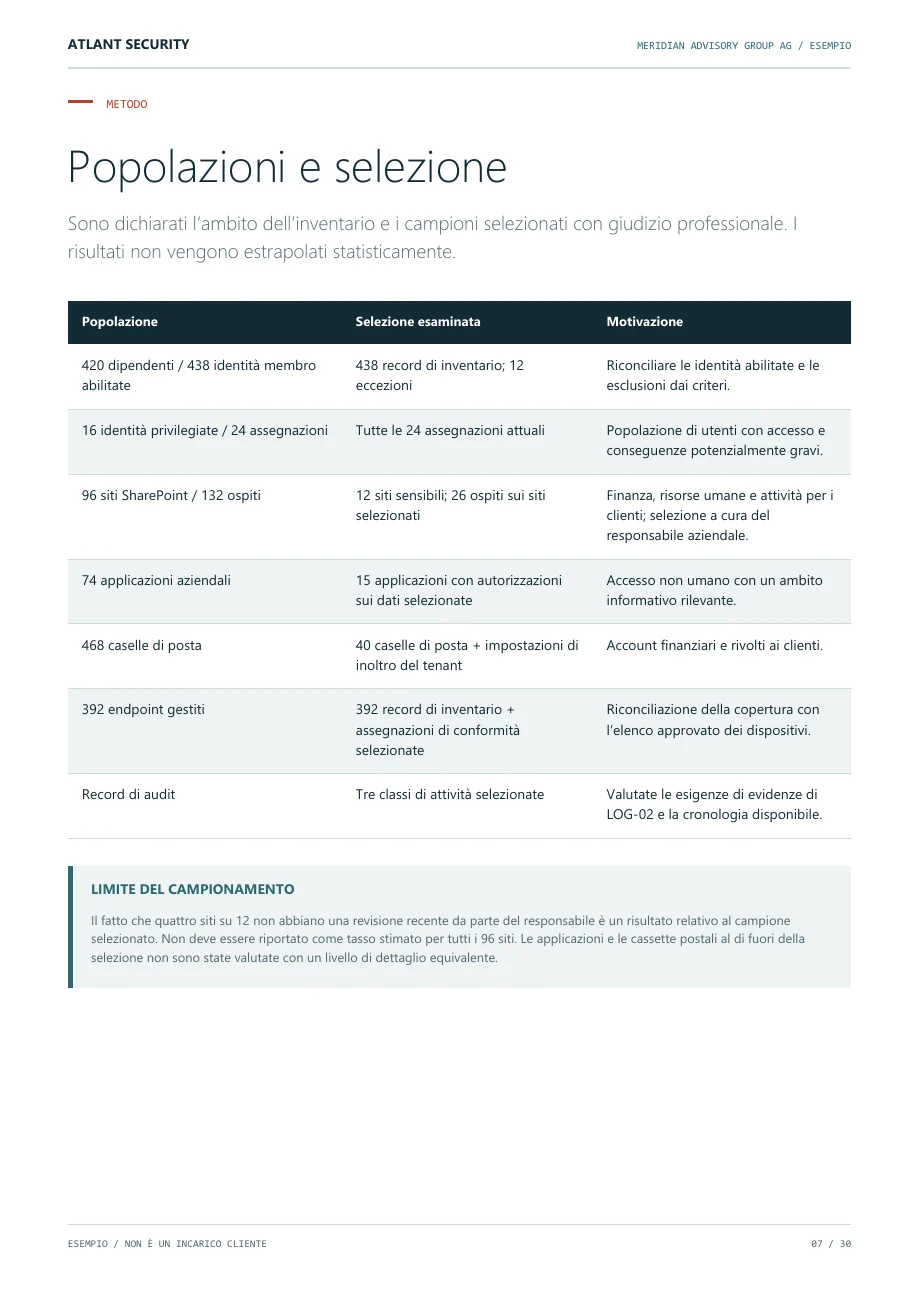
438 identità membro abilitate, 24 assegnazioni di ruoli, 12 siti selezionati, 15 applicazioni selezionate e popolazioni definite di caselle di posta e dispositivi. I campioni non vengono estrapolati statisticamente.
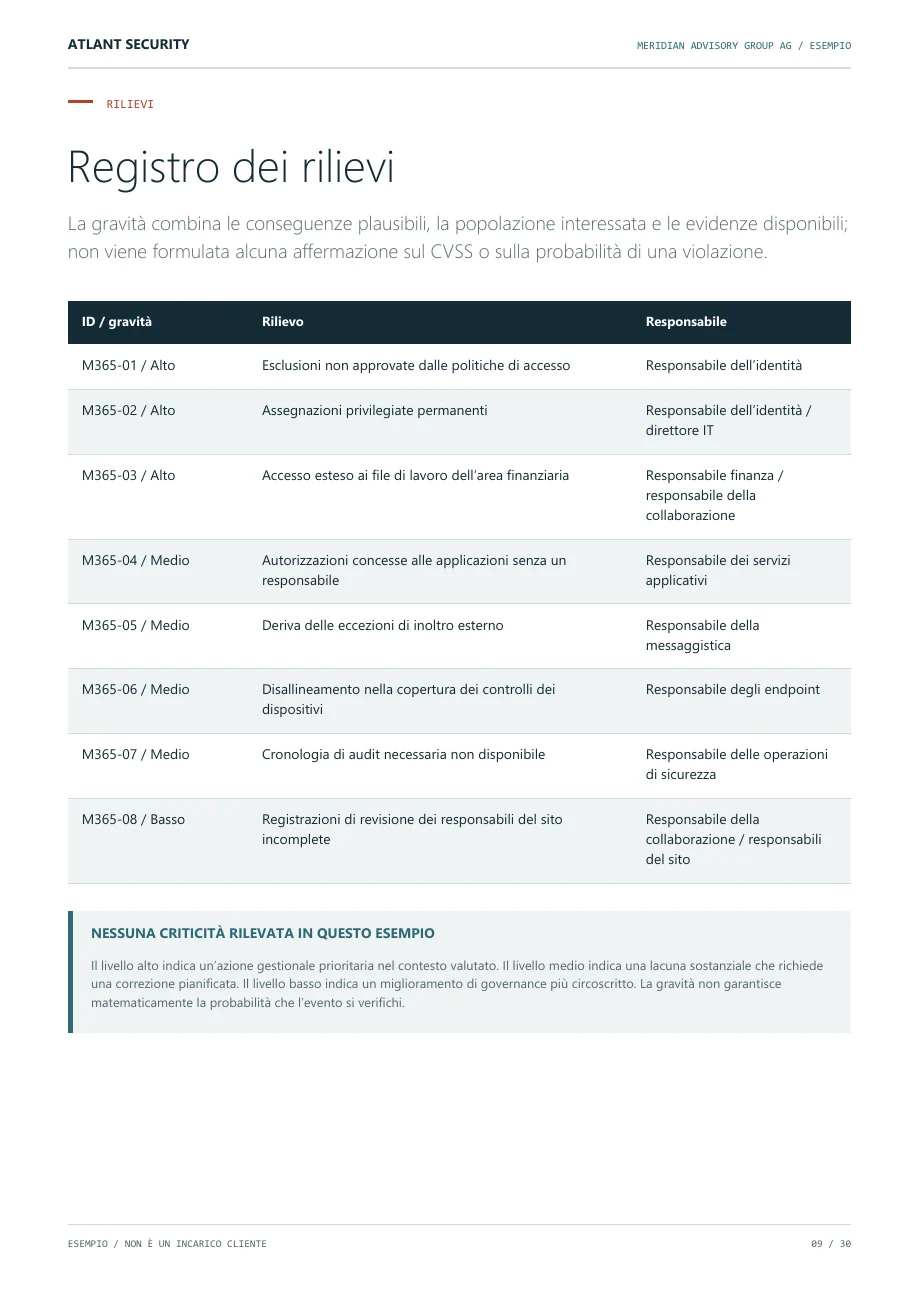
Otto rilievi collegano condizioni supportate da evidenze a livelli di gravità e responsabili.
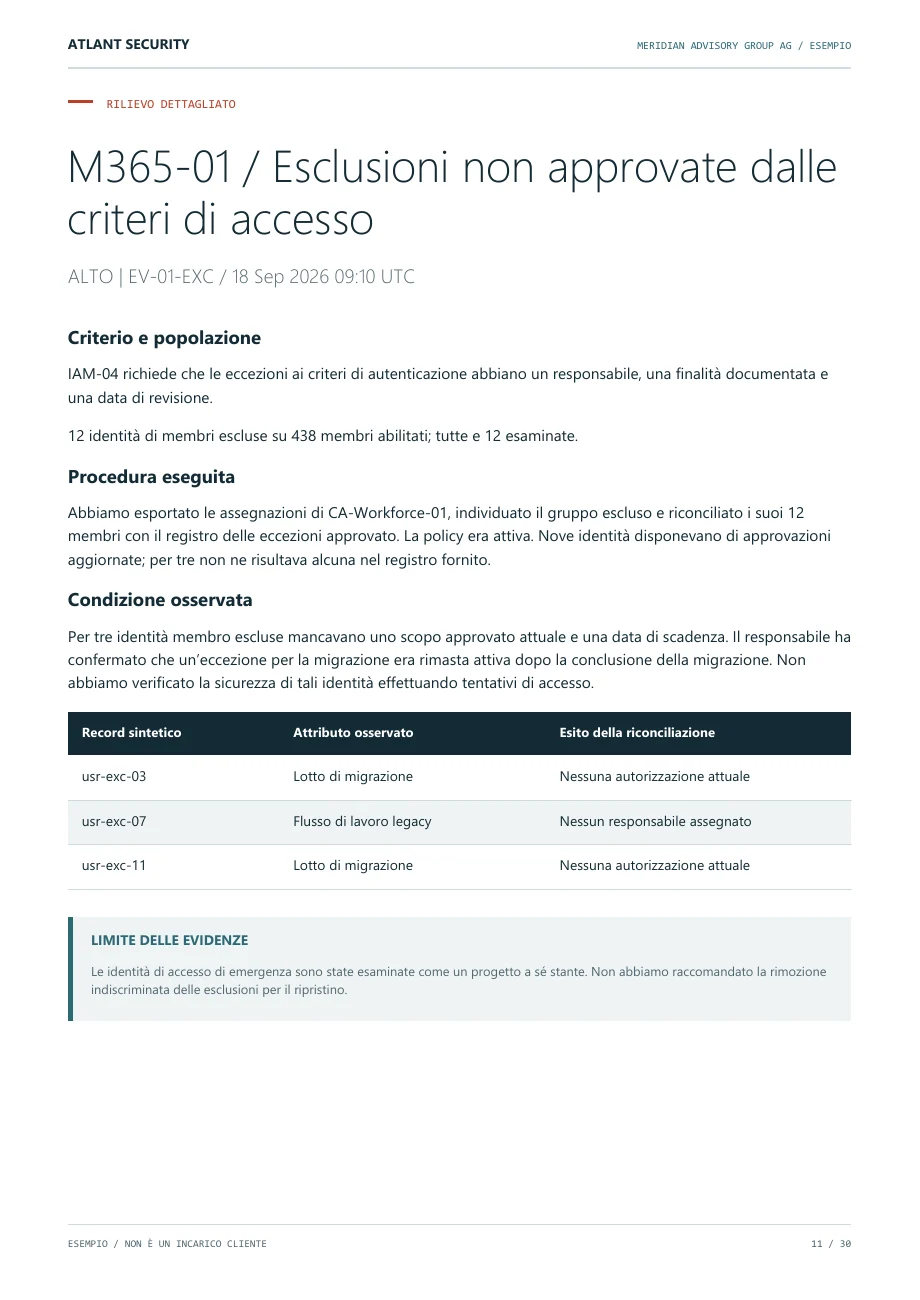
M365-01 confronta 12 eccezioni con il registro approvato. Per tre mancava un’approvazione aggiornata. La procedura, la condizione e i limiti delle evidenze sono espliciti.
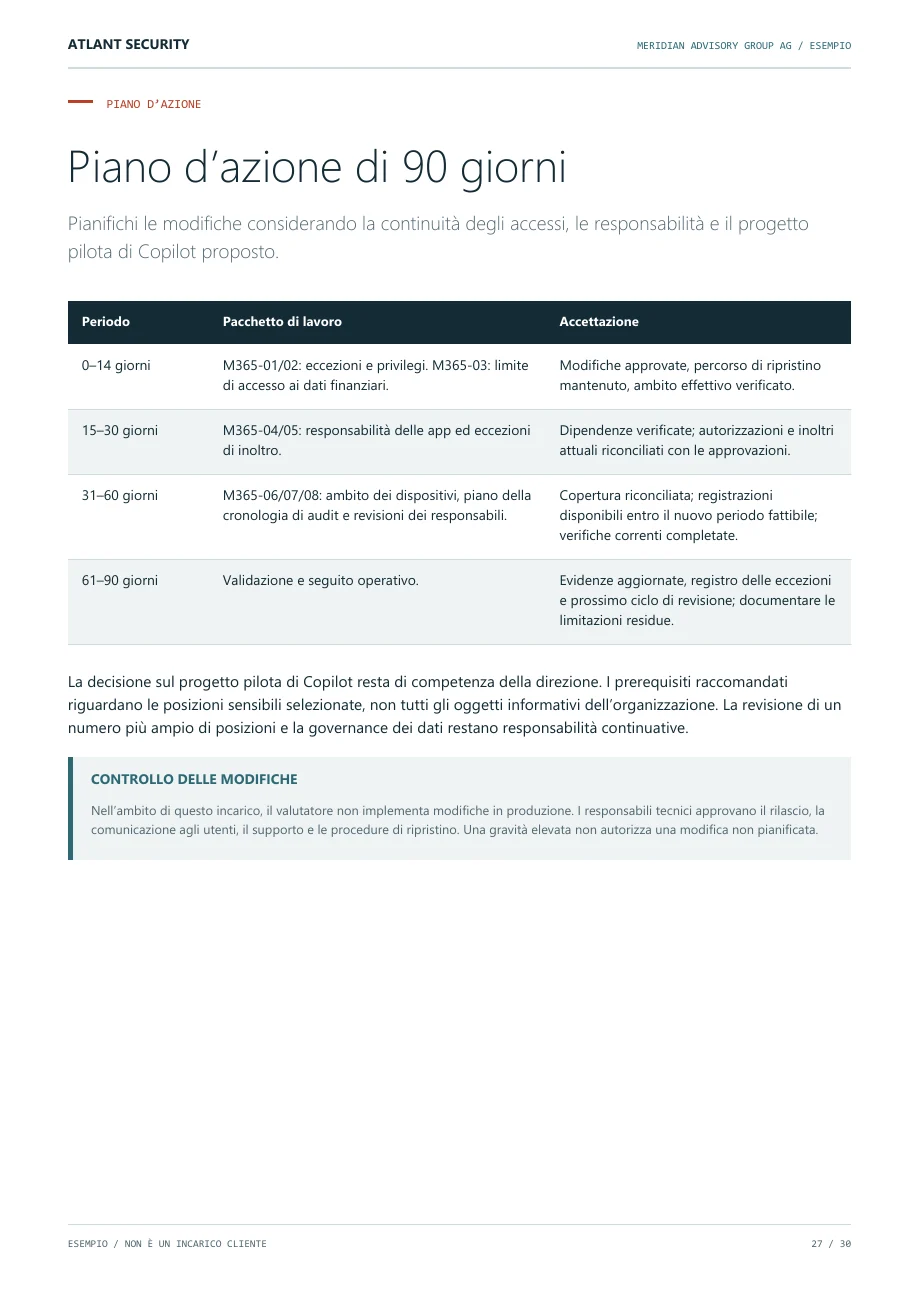
Pianifichi prima le correzioni relative a identità e collaborazione, poi la responsabilità per app e messaggistica, gli interventi su dispositivi e cronologia di audit e infine la convalida conclusiva.
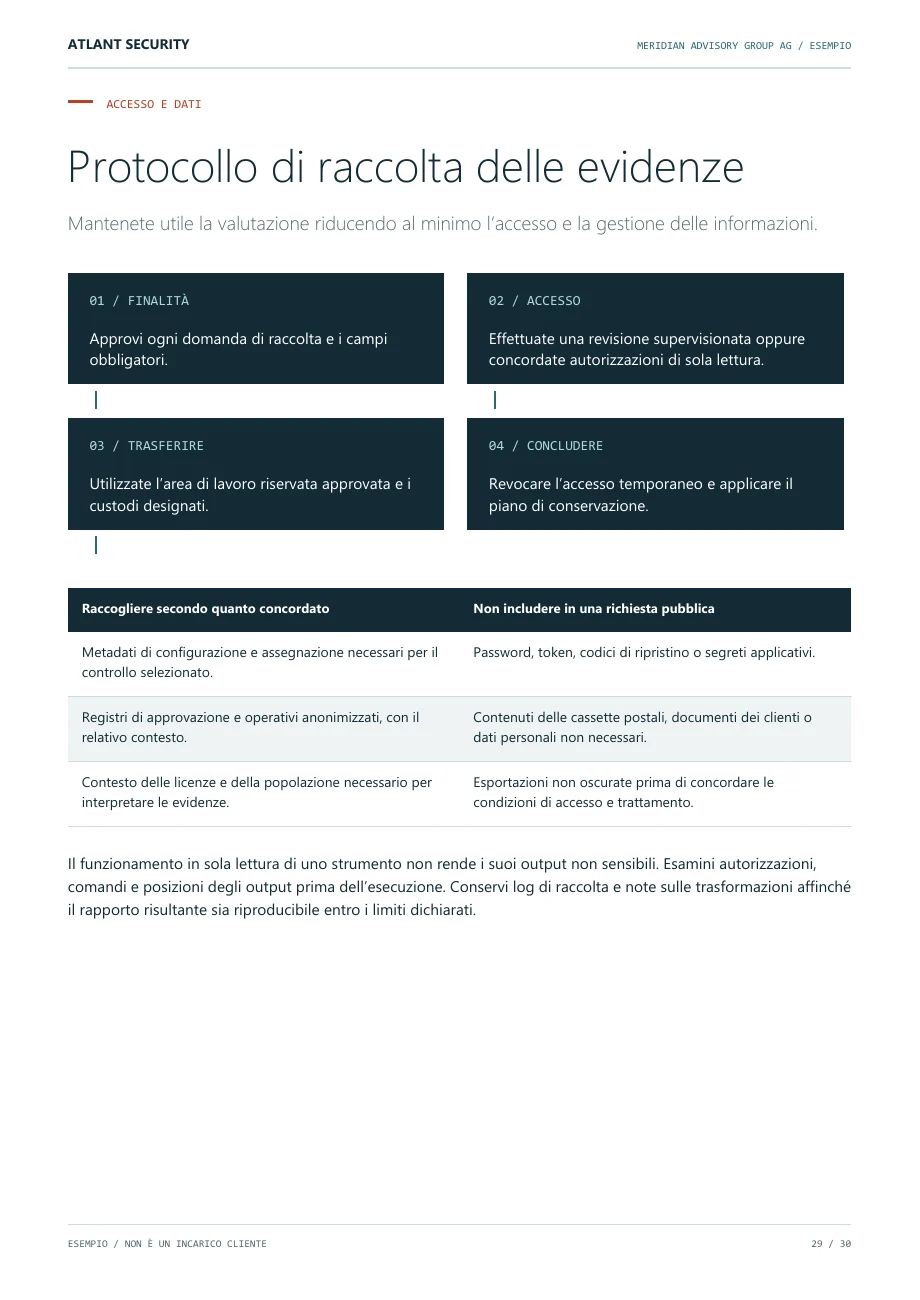
Raccolta limitata alle finalità, accesso supervisionato o in sola lettura, trasferimento approvato e revoca. Nessuna credenziale o contenuto di documenti in una richiesta pubblica.
FINE DELL’ANTEPRIMA
Consultate tutti gli otto rilievi, il registro delle evidenze, la risposta della direzione, le limitazioni e il protocollo di chiusura.
Visualizzare il campione completoLe immagini e i riepiloghi delle pagine selezionate sono pubblici. Il PDF completo è disponibile dopo il modulo qui sotto.
PENSATO PER UN ESAME CRITICO
Criteri, periodo di verifica, popolazioni, selezione dei campioni e limiti documentati.
Esclusioni dai criteri, assegnazioni privilegiate, autorizzazioni di collaborazione, concessioni alle app e copertura dei dispositivi.
Motivazione del rischio, raccomandazioni, responsabili e condizioni esplicite di chiusura.
Una tabella di marcia di 90 giorni, un modello di responsabilità e un esempio di risposta della direzione.
LA VOSTRA COPIA DEL RAPPORTO DI ESEMPIO
Utilizzate l’esempio per discutere le evidenze, la reportistica e le attività successive di cui avete bisogno.
PDF gratuito. Link per il download inviato via email.
Nessuna iscrizione alla newsletter.
Inserisca la sua email aziendale per ricevere un link per il download.
Inserisca qui sotto il suo indirizzo email aziendale. Gli indirizzi dei servizi email gratuiti non sono accettati. Le invieremo un link privato per scaricare il PDF, valido per 24 ore.
Invieremo il link per il download all’indirizzo inserito. Il link scade dopo 24 ore. Se non riceve il messaggio, controlli la cartella della posta indesiderata o contatti il nostro team.
Ha bisogno di un formato alternativo? Contatti il nostro team.
No. Meridian Advisory Group AG e tutti i record, i rilievi e le risposte sono fittizi. Il rapporto illustra i metodi di valutazione e rendicontazione.
No. Illustra la valutazione dei controlli e delle prove. I test tecnici attivi richiedono un ambito e procedure autorizzati a sé stanti.
Una valutazione dei controlli con ambito definito non fornisce di per sé certificazione, attestazione prevista dalla legge o un parere universale di conformità. Confermi il requisito preciso prima di commissionare il lavoro.
Sì. Carichi il suo accordo di riservatezza o RFP nel modulo di contatto o nel passaggio finale del riepilogo. I documenti saranno esaminati personalmente dal team e non verranno inviati ad alcuna IA.