
Rigueur de l’évaluation
Critères, période d’examen, populations, sélection des échantillons et limites consignées.
ATLANT SECURITY / RAPPORT D’AUDIT EXEMPLE
Consultez huit pages d’un audit fictif Microsoft 365. Demandez le PDF de 30 pages par e-mail pour examiner les preuves, constats et corrections prioritaires.
Un audit de sécurité Microsoft 365 de 30 pages pour l’entreprise fictive Meridian Advisory Group AG. Découvrez comment les procédures, les enregistrements échantillonnés et les preuves opérationnelles deviennent des constats exploitables par votre direction.
30 pages · PDF consultable par recherche · Par Atlant Security
Organisation et évaluation fictives ; il ne s’agit pas d’un travail réalisé pour un client.
UN RAPPORT QUE VOUS POUVEZ INTERROGER
Lisez la population et la sélection de l’échantillon. Examinez les procédures et les enregistrements expurgés. Suivez chaque constatation, de la situation observée à l’action recommandée et aux éléments probants nécessaires à sa clôture.
Toutes les organisations, tous les enregistrements et tous les résultats de ce rapport sont fictifs et présentés à titre d’illustration. Il montre une méthode de rédaction de rapport et ne correspond ni à une mission client achevée, ni à une certification, ni à une opinion d’audit légal.
AU CŒUR DE L’ÉVALUATION
Parcourez quelques pages, puis demandez
le rapport complet ci-dessous.
Un audit Microsoft 365 original et explicitement fictif. Toutes les organisations, procédures et pièces présentées sont illustratives.
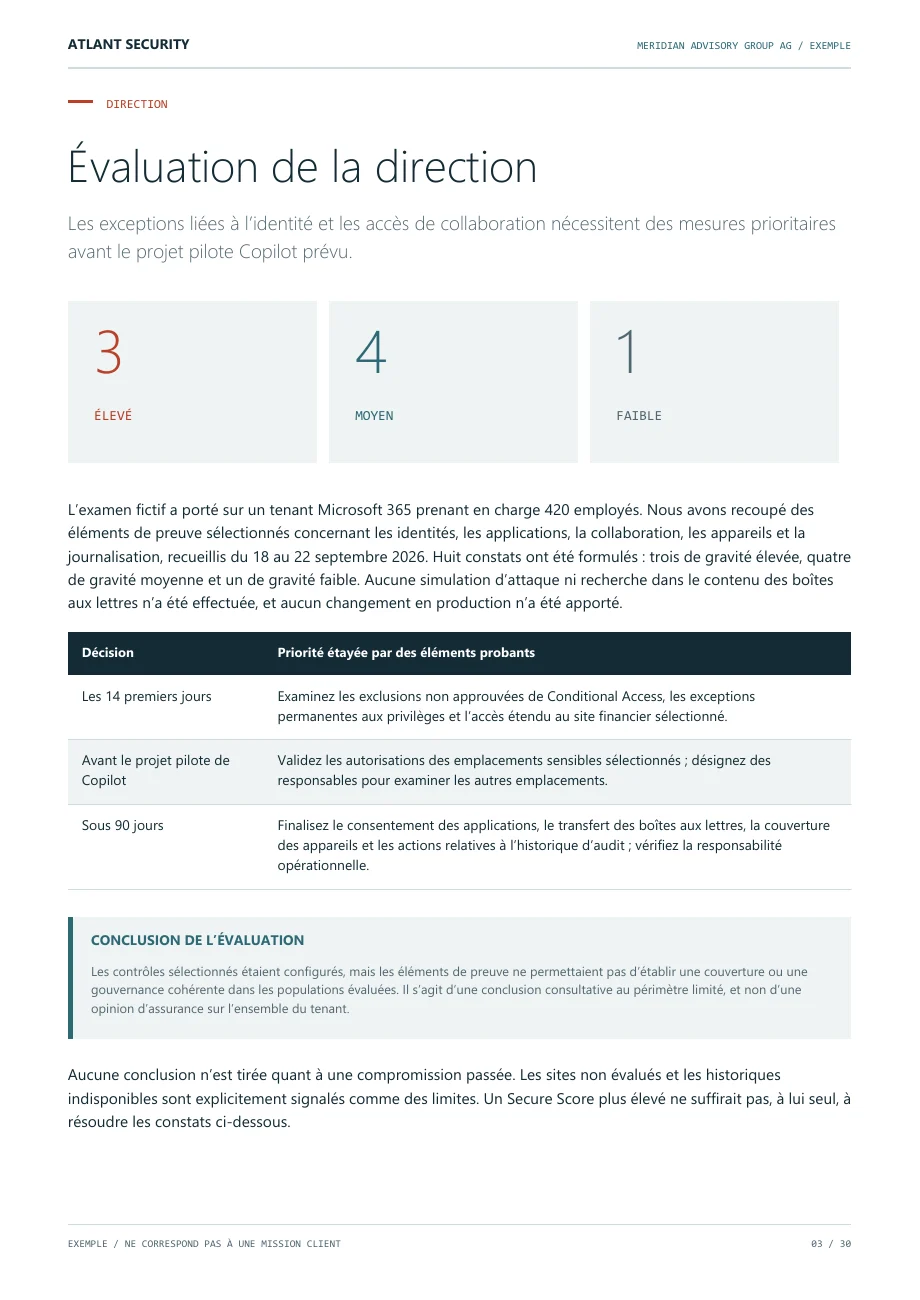
Huit constats : trois de niveau élevé, quatre moyen et un faible. Les priorités de la direction relient les exceptions d’identité, la collaboration sur des informations sensibles et les éléments probants opérationnels.
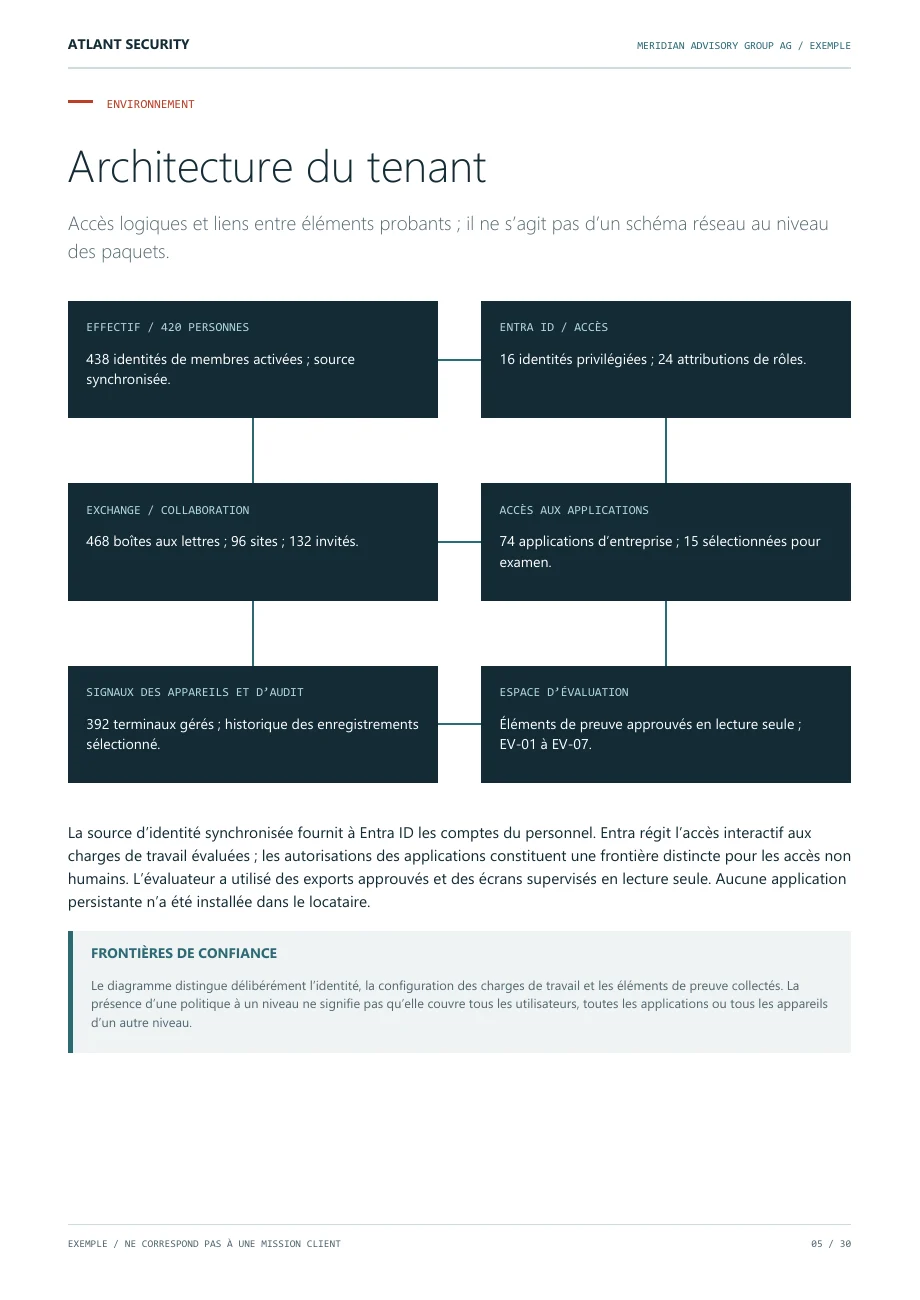
Relations logiques entre les identités du personnel, les accès Entra, la messagerie et la collaboration, les applications, les appareils et l’espace de travail de l’évaluation.
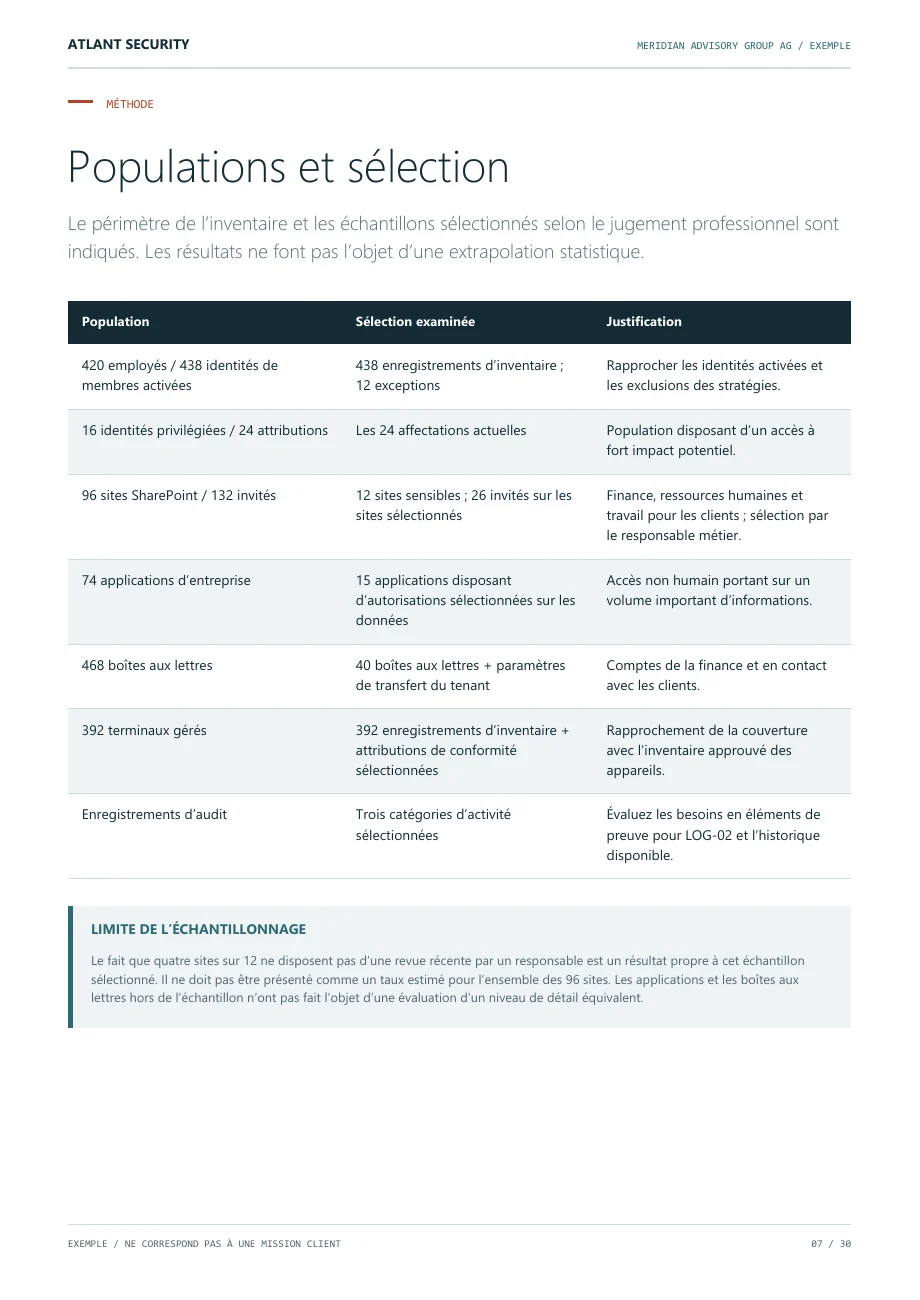
438 identités de membres activées, 24 attributions de rôles, 12 sites sélectionnés, 15 applications sélectionnées et des populations définies de boîtes aux lettres et d’appareils. Les échantillons ne font pas l’objet d’une extrapolation statistique.
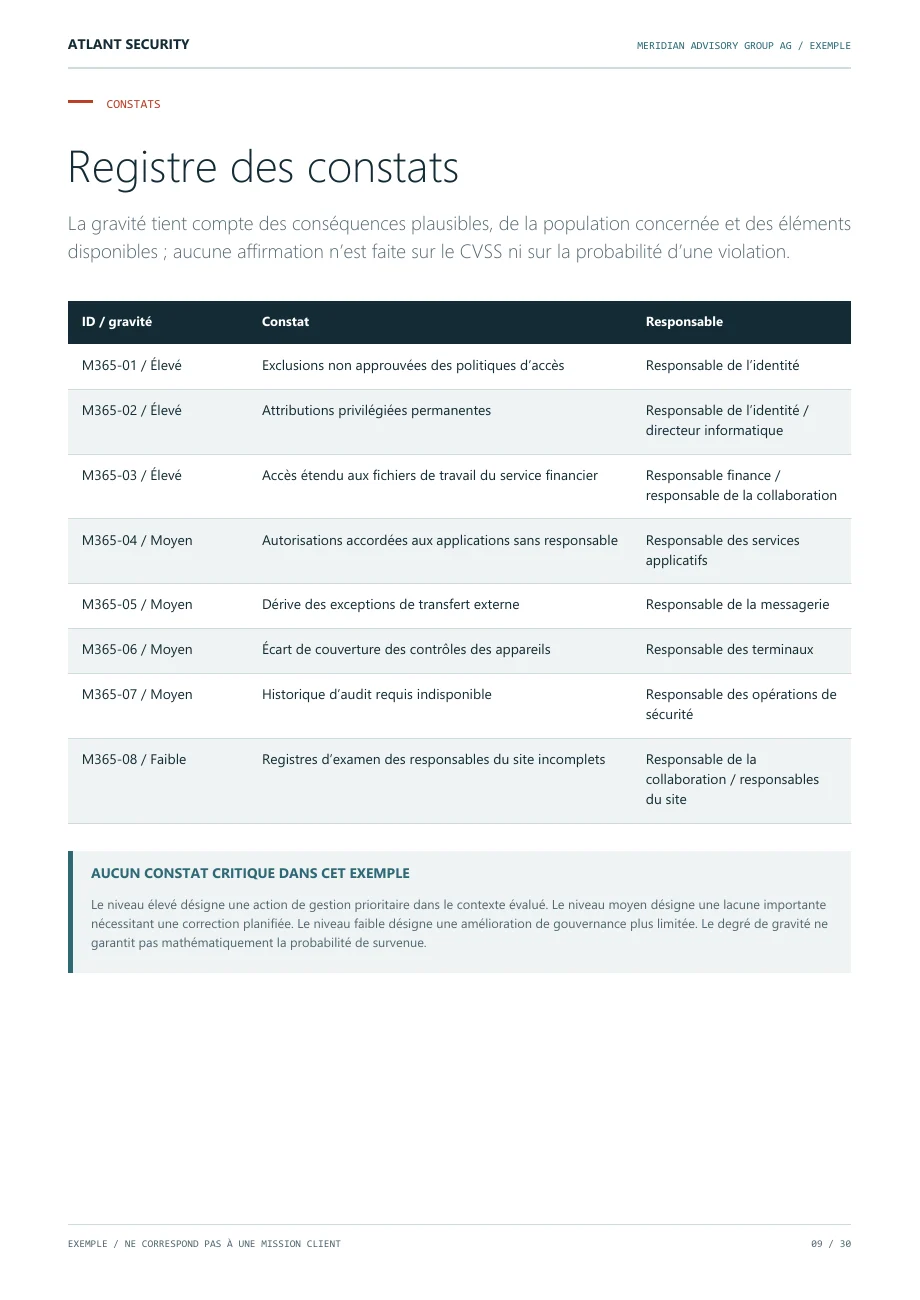
Huit constats relient des situations étayées par des éléments probants à leur niveau de gravité et à leurs responsables.
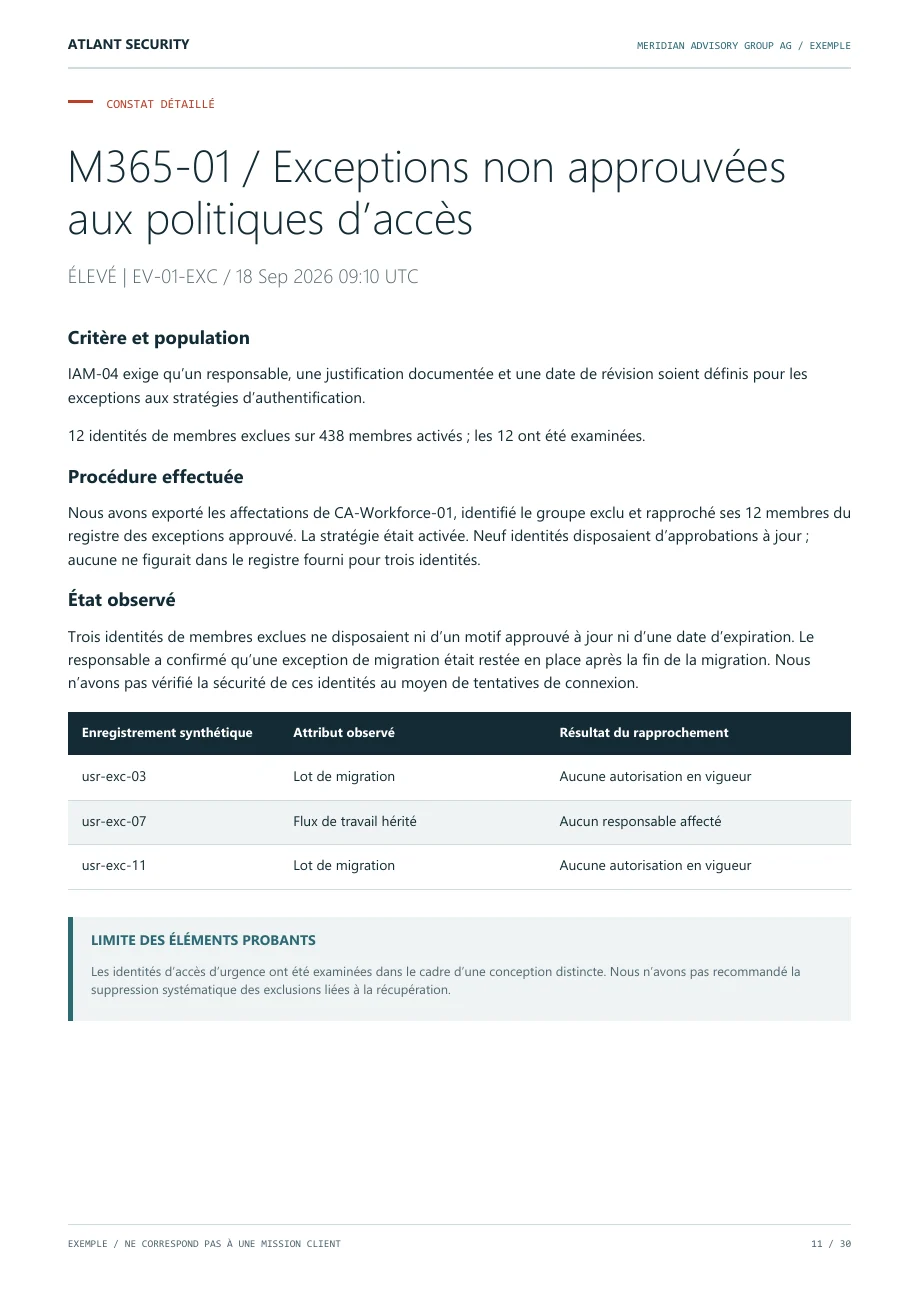
M365-01 rapproche 12 exceptions du registre approuvé. Trois ne disposaient pas d’une approbation à jour. La procédure, la condition et les limites des éléments probants sont explicites.
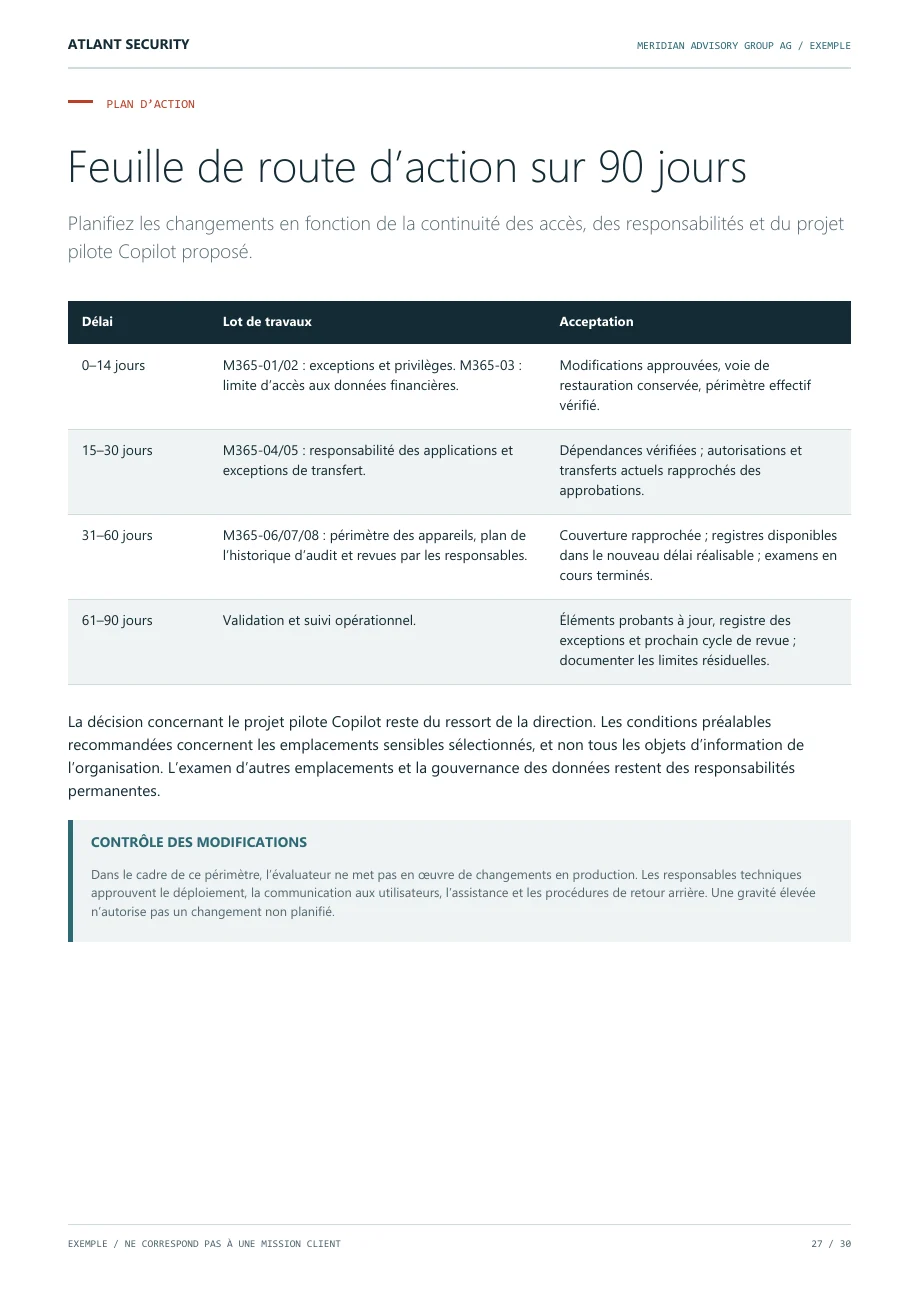
Planifiez d’abord les corrections concernant les identités et la collaboration, puis la responsabilité des applications et de la messagerie, les travaux sur les appareils et l’historique d’audit, et enfin la validation de clôture.
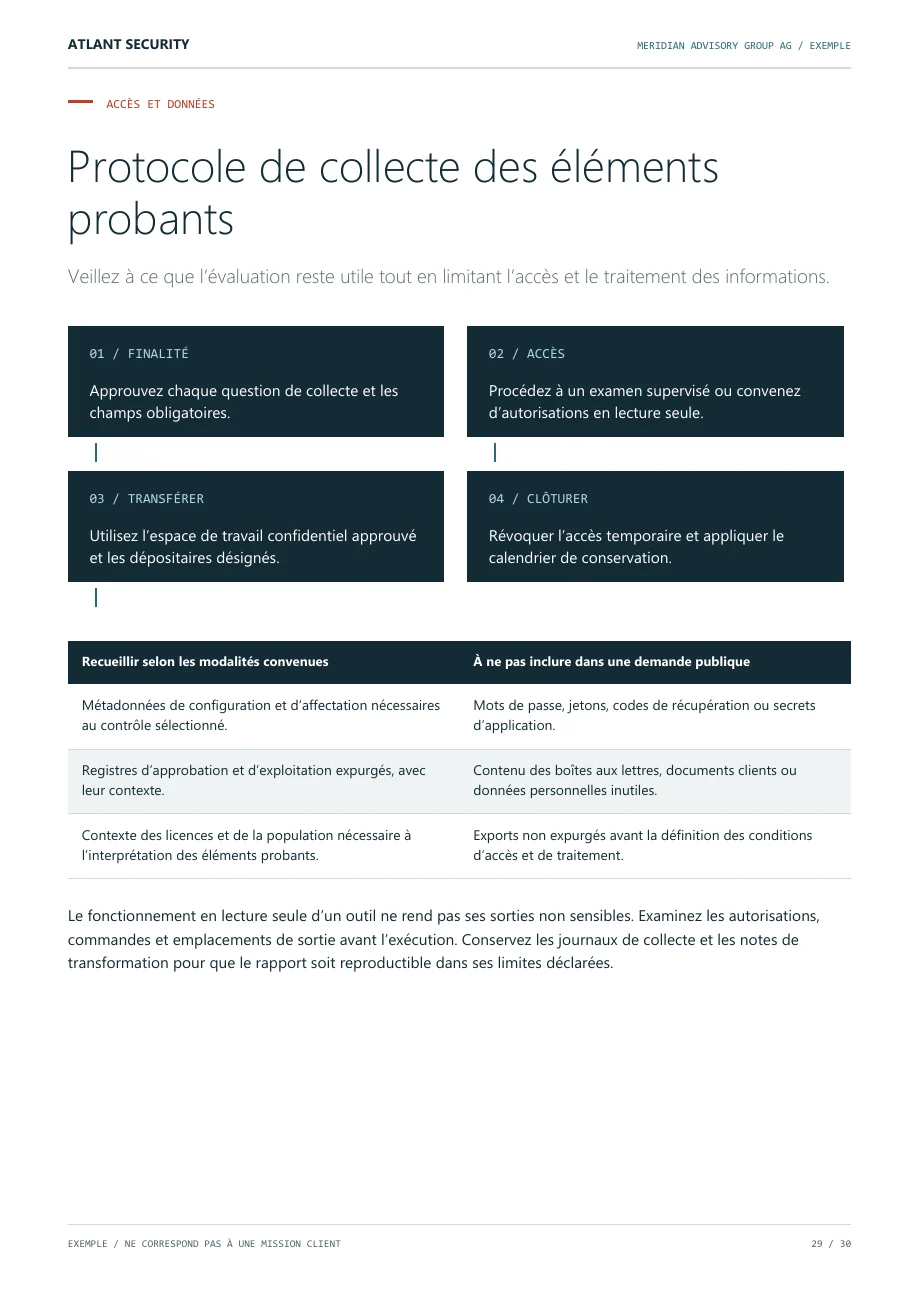
Collecte limitée à la finalité, accès supervisé ou en lecture seule, transfert approuvé et révocation. Aucun identifiant ni contenu de document dans une demande publique.
FIN DE L’APERÇU
Consultez les huit constats, le registre des éléments probants, la réponse de la direction, les limites et le protocole de clôture.
Afficher l’exemple completLes images et les résumés des pages sélectionnées sont publics. Le PDF complet est disponible après le formulaire ci-dessous.
CONÇU POUR UN EXAMEN CRITIQUE
Critères, période d’examen, populations, sélection des échantillons et limites consignées.
Exclusions de stratégies, attributions privilégiées, autorisations de collaboration, droits accordés aux applications et couverture des appareils.
Justification des risques, recommandations, responsables et conditions explicites de clôture.
Une feuille de route sur 90 jours, un modèle de responsabilités et un exemple de réponse de la direction.
VOTRE EXEMPLAIRE DU RAPPORT FICTIF
Utilisez l’exemple pour discuter des éléments probants, des rapports et du suivi dont vous avez besoin.
PDF gratuit. Lien de téléchargement envoyé par e-mail.
Aucun abonnement à la newsletter.
Saisissez votre adresse e-mail professionnelle pour recevoir un lien de téléchargement.
Saisissez ci-dessous votre adresse e-mail professionnelle. Les services de messagerie gratuits ne sont pas acceptés. Nous vous enverrons un lien privé pour télécharger le PDF, valable 24 heures.
Nous vous enverrons le lien de téléchargement à l’adresse que vous avez saisie. Il expire au bout de 24 heures. Si vous ne voyez pas le message, vérifiez votre dossier de courriers indésirables ou contactez notre équipe.
Vous avez besoin d’un autre format ? Contactez notre équipe.
Non. Meridian Advisory Group AG ainsi que tous les dossiers, constats et réponses sont fictifs. Le rapport illustre des méthodes d’évaluation et de rédaction de rapports.
Non. Il présente l’évaluation des contrôles et des preuves. Les tests techniques actifs nécessitent un périmètre et des procédures autorisés distincts.
Une évaluation des contrôles à périmètre défini ne fournit pas à elle seule de certification, d’assurance légale ou d’avis universel de conformité. Confirmez l’exigence précise avant de commander les travaux.
Oui. Téléversez votre accord de confidentialité ou votre demande de proposition dans le formulaire de contact ou à la dernière étape du récapitulatif. L’équipe examinera les documents directement ; ils ne seront pas transmis à une IA.